Registra hangi problemi çözüyor?
Bir kira sözleşmesi, misafir kayıt formu ya da müşteri kabul belgesi hazırlarken aynı kimlik bilgileri tekrar tekrar yazılıyor. Bu yalnızca zaman kaybettirmiyor; belge numarası, doğum tarihi veya ad-soyad gibi alanlarda yazım hatası riskini de büyütüyor. Registra, kimlik kartı veya pasaport çipinden okunan doğrulanmış bilgileri önceden hazırlanmış belge şablonlarına yerleştiren; PDF'i telefonda oluşturan ve paylaşmaya ya da yazdırmaya hazırlayan bir belge yönetimi uygulamasıdır.
Ürün iki çalışma yüzeyini bir araya getirir: firma yöneticileri web panelinde ortak belge şablonlarını ve ekip yetkilerini yönetir; saha kullanıcısı Android veya iOS uygulamasında NFC okumasını yapar, şablonu seçer ve belgeyi cihazında üretir. Tarayıcı kimlik kartının çipini doğrudan okumaz. Kartla temas, MRZ yakalama ve NFC adımları telefonda gerçekleşir.
Bu yazıda öğrenecekleriniz
- Registra'nın mobil uygulama, web paneli ve sunucu arasında işi nasıl böldüğünü,
- ilk kart doğrulamasından sonraki Face ID veya parmak izi girişinin nasıl çalıştığını,
- blok tabanlı belge şablonlarının nasıl hazırlandığını,
- kimlik çipinden PDF üretimine kadar ekran ekran kullanım akışını,
- emlak, konaklama ve çok çalışanlı işletmeler için uygulanabilir senaryoları,
- ürünün gizlilik sınırlarını ve mevcut geliştirme durumunu.
Kısa mimari: web'de hazırla, telefonda tamamla
Registra'nın temel iş akışı dört adımdan oluşur:
- Şablonu hazırla: Yetkili kullanıcı web panelinde veya mobil editörde belge yapısını oluşturur.
- Kimliği ve kullanım iznini doğrula: Telefon, kamerayla MRZ bilgisini alır; ardından NFC ile çipi okur. Çip kanıtları ve hesabın güncel kullanım izni HTTPS üzerinden sunucuda doğrulanır.
- Alanları yerleştir:
{{adSoyad}}, {{belgeNo}}, {{dogumTarihi}} gibi değişkenler okunan kimlik verileriyle doldurulur.
- Belgeyi üret: PDF telefonda hazırlanır; kullanıcı önizler, paylaşır veya yazdırır.
Bu ayrım özellikle önemlidir: web paneli kurumsal düzeni ve şablon yaşam döngüsünü yönetirken, kimlik kartına fiziksel olarak yakın olması gereken NFC işlemi mobil cihazda kalır.
Giriş deneyimi: kart bir kez, biyometri sonraki girişlerde
İlk mobil giriş
İlk girişte uygulama önce kamerayla MRZ'yi okur, ardından kullanıcıyı kartı telefonun NFC antenine yaklaştırmaya yönlendirir. Telefonda okunan giriş kanıtı sunucuya gönderilir; sunucu tek bir “kimlik doğrulandı” sonucuna güvenmek yerine aşağıdaki kriptografik kontrolleri ayrı ayrı gerçekleştirir.
1. DS anahtarı ve DSC: SOD gerçekten belgeyi düzenleyen yapı tarafından mı imzalandı?
DS (Document Signer), belgeyi üreten kurumun çip verilerini imzalayan anahtarını ifade eder. DSC (Document Signer Certificate) ise bu DS anahtarının açık anahtarını ve sertifika bilgilerini taşır. Registra sunucusu önce SOD içindeki imzalı özniteliklerin özetini, ardından SOD imzasını DSC'nin açık anahtarıyla doğrular. SOD içinden geçerli bir DSC çıkmaması veya imzanın doğrulanmaması kart girişinin reddedilmesine neden olur.
2. CSCA: DSC güvenilen ülke otoritesine bağlanıyor mu?
CSCA (Country Signing Certification Authority), ülkenin belge imzalama güven zincirindeki kök otoritedir. Sunucu, SOD'dan alınan DSC'nin imzasını kendi güven deposundaki ilgili CSCA sertifikasıyla kontrol eder. Böylece yalnızca matematiksel olarak doğru bir SOD imzası değil, sunucunun güvendiği bir ülke imzalama otoritesine bağlanan belge imzalama sertifikası aranır. Bu açıklama tam bir küresel CSCA kapsaması veya eksiksiz CRL/iptal kontrolü iddiası değildir; güven, sunucuda yapılandırılmış CSCA kümesine dayanır.
3. Passive Authentication: imzalanan veri ile okunan veri aynı mı?
Passive Authentication (PA), SOD imzasının ve okunan veri gruplarının bütünlüğünü kontrol eder. Registra'nın kartla giriş kanıtında DG1 ve DG15 zorunludur; DG11 ve DG14 gönderilmişse onların özetleri de SOD içindeki karşılıklarıyla karşılaştırılır. Tek bir byte değişikliği bile özet uyuşmazlığına yol açar ve giriş reddedilir. Bu akış DG2'yi içermez; dolayısıyla “fotoğraf dahil çipteki tüm veri grupları sunucuda doğrulanıyor” denemez. Belge şablonunda kullanılan fotoğraf cihazdaki belge üretim akışında ele alınır.
4. Active Authentication: gerçek çip o anda mevcut mu?
Active Authentication (AA), kopyalanmış çip dosyalarının tek başına yeterli olmasını engelleyen challenge–response kontrolüdür. Sunucu her kart girişi için rastgele ve tek kullanımlık 8 baytlık bir challenge üretir. Çip bu challenge'a DG15'teki açık anahtarın karşılığı olan, çipten dışarı çıkarılamayan özel anahtarla yanıt verir. Sunucu yanıtı DG15 açık anahtarıyla doğrular; RSA ve ECDSA tabanlı AA yanıtları desteklenir.
Bu Registra giriş akışında AA isteğe bağlı değildir. Challenge uzunluğu, DG15 anahtarı veya AA imzası geçersizse kart kanıtı reddedilir. PA “okunan verinin imzalanmış veriyle aynı olduğunu”, AA ise “bu veriye ait özel anahtarı taşıyan fiziksel çipin o anda challenge'a yanıt verdiğini” gösterir. Çipin özel anahtarı hiçbir zaman karttan çıkarılmaz.
Başarılı ilk girişin hemen ardından telefonun kendi biyometrik penceresi açılır. iPhone'da Face ID veya Touch ID, Android'de güçlü biyometri/parmak izi onayıyla cihaz anahtarı kaydedilir. Kullanıcının ayrıca bir “geçiş anahtarı adı” belirlemesi normal akışın şartı değildir.
Sonraki mobil girişler
Kayıtlı telefonda kullanıcı biyometrik kilit ekranını tek dokunuşla açar. Bu sonraki giriş, kartın PA ve AA kontrollerini yeniden çalıştırmaz. Telefonun Secure Enclave veya Android Keystore içinde kayıtlı cihaz anahtarı, sunucunun yeni ve tek kullanımlık challenge'ını imzalar; sunucu kayıtlı açık anahtarla bu imzayı doğrular. Face ID/parmak izi cihaz anahtarının yerelde kullanılmasına izin verir ve biyometrik şablon sunucuya gönderilmez. Uygulama arka plana geçtiğinde hesap kilitlenir ve oturum belirteci kalıcı düz depoya yazılmak yerine bellekte tutulur.
Yeni telefon, yeniden kurulum, cihaz kaydının kaldırılması veya biyometrik anahtarın geçersizleşmesi durumunda kartla yeniden doğrulama gerekebilir. Güçlü biyometri kullanılamıyorsa kartla devam seçeneği korunur.
Kullanım izni: kimlik doğrulaması hesap açmak değildir
Registra herkese açık firma veya hesap oluşturma modeli kullanmaz. Sistemde tanınmayan bir kişi kimlik çipini başarıyla doğruladığında doğrudan firma hesabı açılmaz; ürün sahibine iletilen bir kullanım başvurusu oluşur. Yeni firma oluşturmak ya da başvuruyu mevcut bir firmaya ve firma içi role bağlamak, yalnızca ayrı sistem yöneticisi yetkisine sahip ürün sahibi tarafından web panelindeki “Kullanım izinleri” ekranından yapılabilir.
Firma sahibi veya firma yöneticisi olmak bu ürün düzeyindeki onay yetkisini vermez. Firma yöneticisinin Kullanıcılar ekranından eklediği kişi de kimliğini doğruladıktan sonra ayrıca sistem yöneticisi onayı bekler. Kullanım izni kaldırıldığında kullanıcının açık mobil ve web oturumları, kayıtlı biyometrik cihaz anahtarları ve eski tarayıcı geçiş anahtarları iptal edilir.
Web'e QR ile giriş
Web panelinin varsayılan giriş ekranında QR kod ve dört haneli eşleştirme kodu birlikte gösterilir. Kullanıcı QR'ı telefonuyla okutur, bilgisayardaki kod ile telefondaki kodun aynı olduğunu kontrol eder ve Face ID/parmak iziyle onay verir. Tarayıcıdaki panel daha sonra otomatik açılır. Kayıtlı telefonda bu işlem için kimlik kartını yeniden okutmak gerekmez.
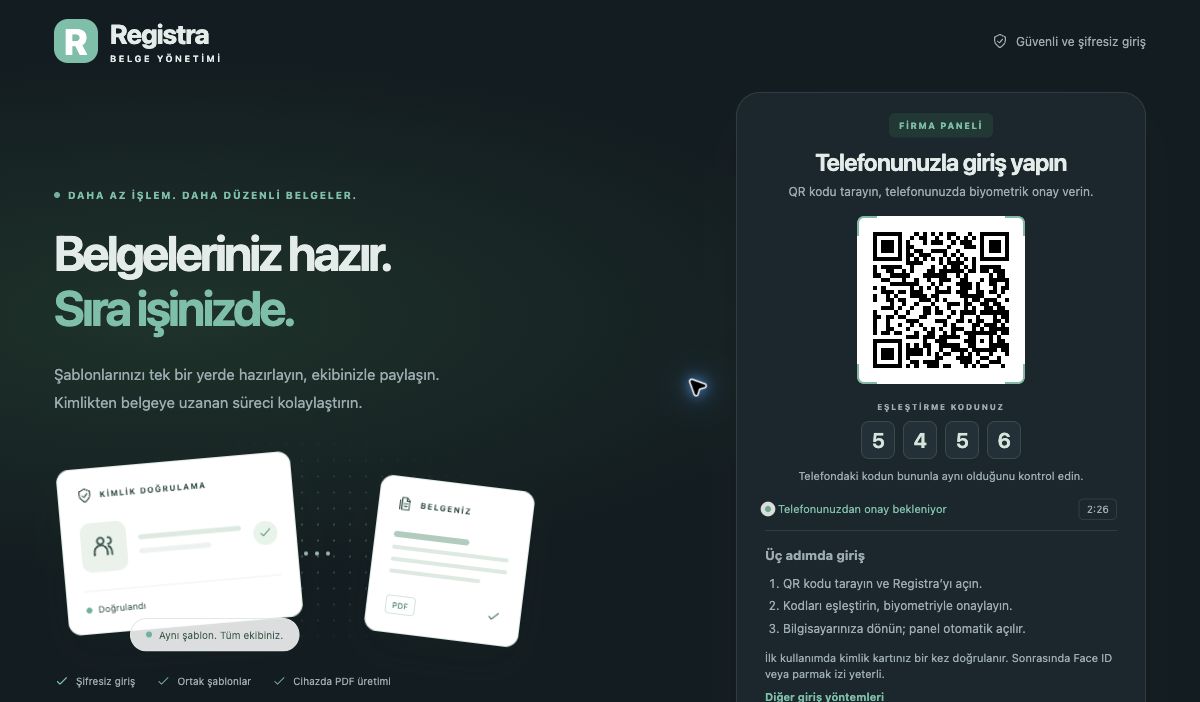
Güncel web giriş ekranı: QR, eşleştirme kodu ve telefondaki biyometrik onay birlikte kullanılıyor. Görseldeki QR kısa ömürlü bir örnek oturuma aittir.
QR kod tek başına parola veya PIN değildir. Kullanıcının dört haneli kodu karşılaştırması, yanlış bilgisayar oturumunu onaylama riskini azaltır. Normal “Kilitle/çıkış yap” işlemi sonraki biyometrik girişi korurken “Hesabı bu cihazdan kaldır” işlemi açık onayla cihaz kaydını siler. Kullanıcı, web panelindeki firma ayarlarından kayıtlı telefonlarını görüp kaldırabilir; kaldırılan cihaza bağlı mobil ve web oturumları da iptal edilir.
Web paneli: ortak belge düzeninin merkezi
Şablonlar ekranı
Şablonlar ekranı, firmanın ortak belge kütüphanesidir. Kullanıcı şablon arayabilir, sıfırdan başlayabilir veya örnek galerideki Konut Kira Sözleşmesi ve Misafir Kayıt Formu gibi yapılardan bir kopya oluşturabilir. Mevcut şablonu düzenleme, kopyalama, bağlantıyla paylaşma ve sürüm geçmişini izleme akışları da aynı alanda toplanır.
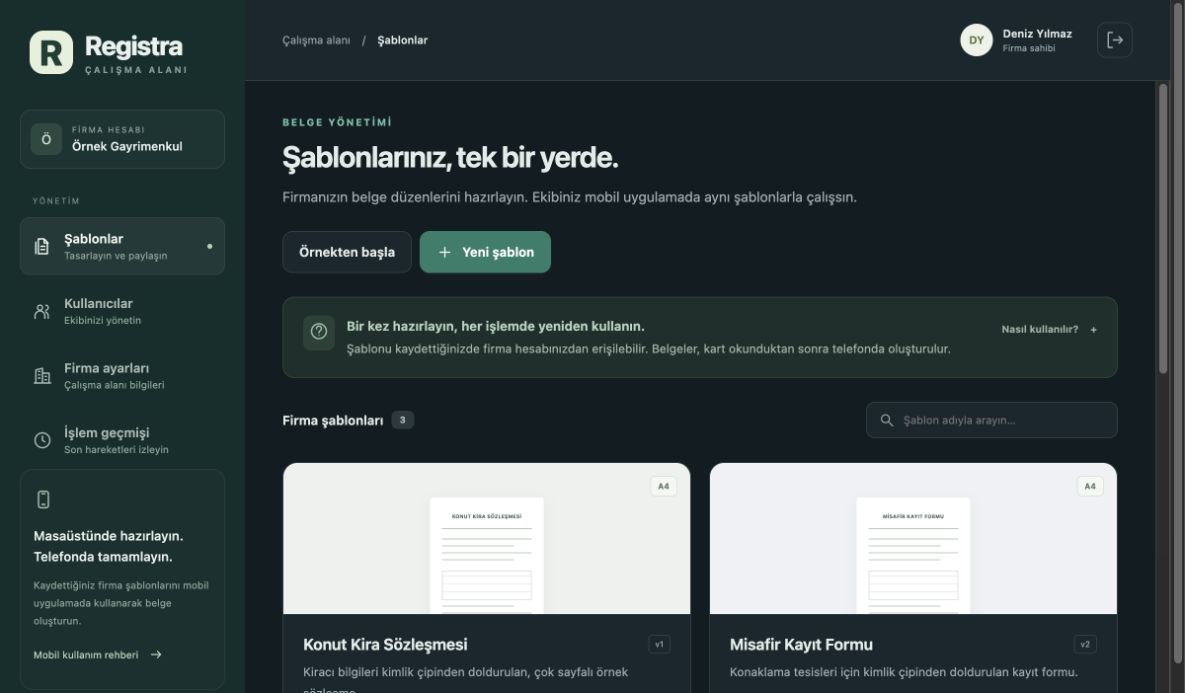
Temsili firma verileriyle Şablonlar ekranı. Aynı firma şablonları mobil uygulamada da kullanılabilir.
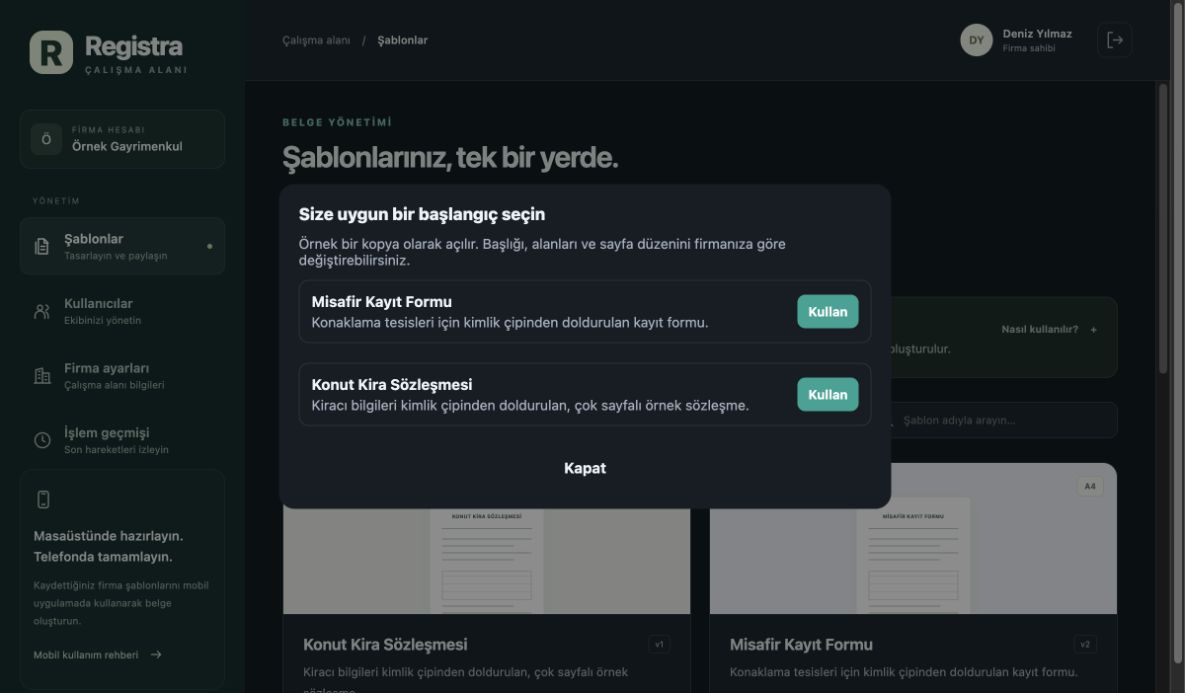
Örnekten başlama penceresi, standart bir yapıyı kopyalayıp firmaya göre uyarlamayı kolaylaştırır.
Serbest tuval değil, akan belge modeli
Registra editörü serbest piksel tuvali kullanmaz. Belge; üst bilgi, gövde ve alt bilgi bölgelerinde yukarıdan aşağı akan bloklardan oluşur. Desteklenen yapı taşları şunlardır:
- başlık ve paragraf,
- etiket-değer biçiminde alan tablosu,
- çipten okunan fotoğraf,
- onay kutusu,
- imza çizgileri,
- ayraç, boşluk ve sayfa sonu.
Sayfa boyutu A4, A5 veya Letter olarak seçilebilir; yön, kenar boşlukları, yazı tipi, punto, satır aralığı ve blok aralığı ayarlanabilir. Uzun gövde içeriği bir sonraki sayfaya taşar; üst ve alt bilgi tekrar edilir. Bu yaklaşım, farklı ekran boyutlarında piksel koordinatlarıyla uğraşmak yerine baskıya uygun ve öngörülebilir belge üretmeyi hedefler.
Değişken alanlar nasıl çalışır?
Metin ve tablo hücrelerine eklenen değişkenler, belge oluşturma anında kimlik verileriyle çözülür. Örneğin:
{
  "type": "fieldTable",
  "rows": [
    { "label": "Ad Soyad", "value": "{{adSoyadKucuk}}" },
    { "label": "Belge No", "value": "{{belgeNo}}" },
    { "label": "Doğum Tarihi", "value": "{{dogumTarihi}}" }
  ],
  "bordered": true
}
Şablon motorunda kişi alanları, belge alanları ve sistem alanları ayrı kataloglanır. Ad, soyad, doğum yeri, uyruk, belge numarası ve son geçerlilik tarihi gibi alanların yanında bugünün tarihi, sayfa numarası ve toplam sayfa sayısı gibi sistem değerleri de kullanılabilir. Kartta bulunmayan kira bedeli, taşınmaz bilgisi veya özel açıklama gibi alanlar kullanıcı tarafından ayrıca girilmeli ve belge tamamlanmadan önce kontrol edilmelidir.
Mobil uygulama: kimlikten PDF'e ekran ekran
1. Belge oluştur ve kartı oku
Kullanıcı “Belge oluştur” ekranında kamera ve NFC yönlendirmelerini izler. MRZ erişim bilgisini sağlar; NFC okuması kimlik verilerini ve doğrulama kanıtlarını getirir. Güncel Android ve iOS sürümünde kart okuma ve PDF üretme işlemleri, native katmandan sunucuya yapılan HTTPS kullanım izni kontrolünü gerektirir. Bu korunan işlemler için internet bağlantısı gerekir. Sonuç ekranı, belgenin doğrulanıp doğrulanmadığını gösterir. Kimlik alanlarının ekranda gereksiz yere açık bırakılmaması için hassas bilgiler maskelenebilir.
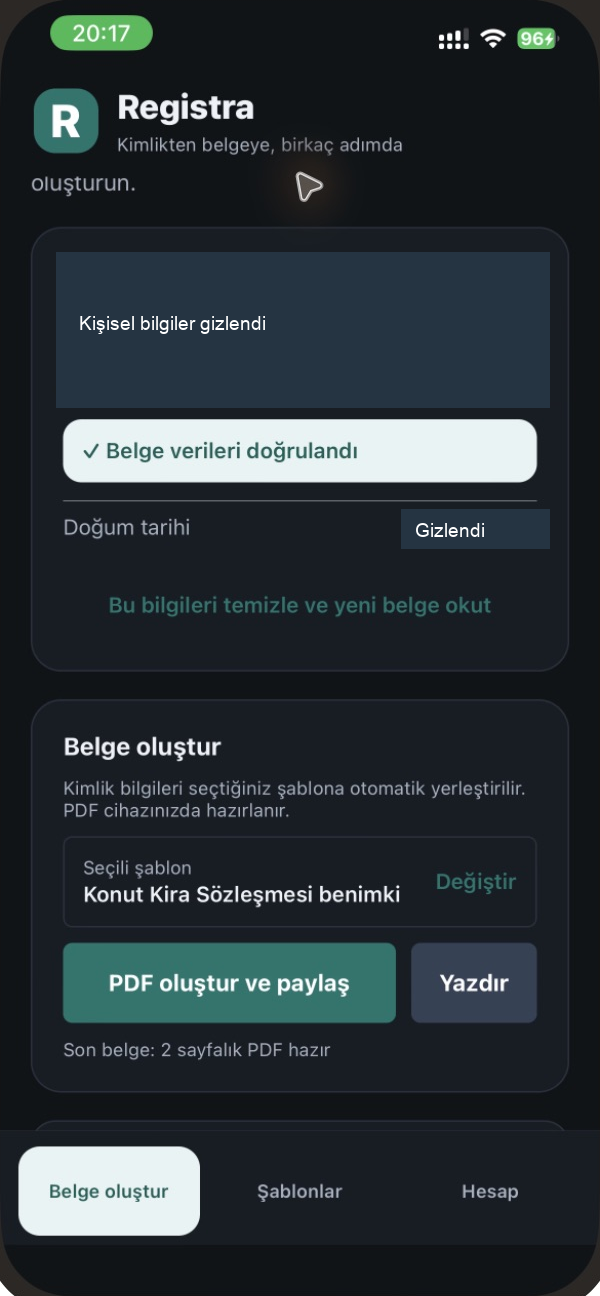
Temsili mobil sonuç ekranı: kişisel alanlar gizlenmiş, belge doğrulama durumu ve seçili şablon görünür durumda.
2. Şablonu seç
Mobil Şablonlar sekmesinde örnek ve firma şablonları birlikte listelenir. Kullanıcı bağlantıyla paylaşılan bir şablonu içe aktarabilir, mevcut şablonu kopyalayıp düzenleyebilir veya yeni bir şablon oluşturabilir.
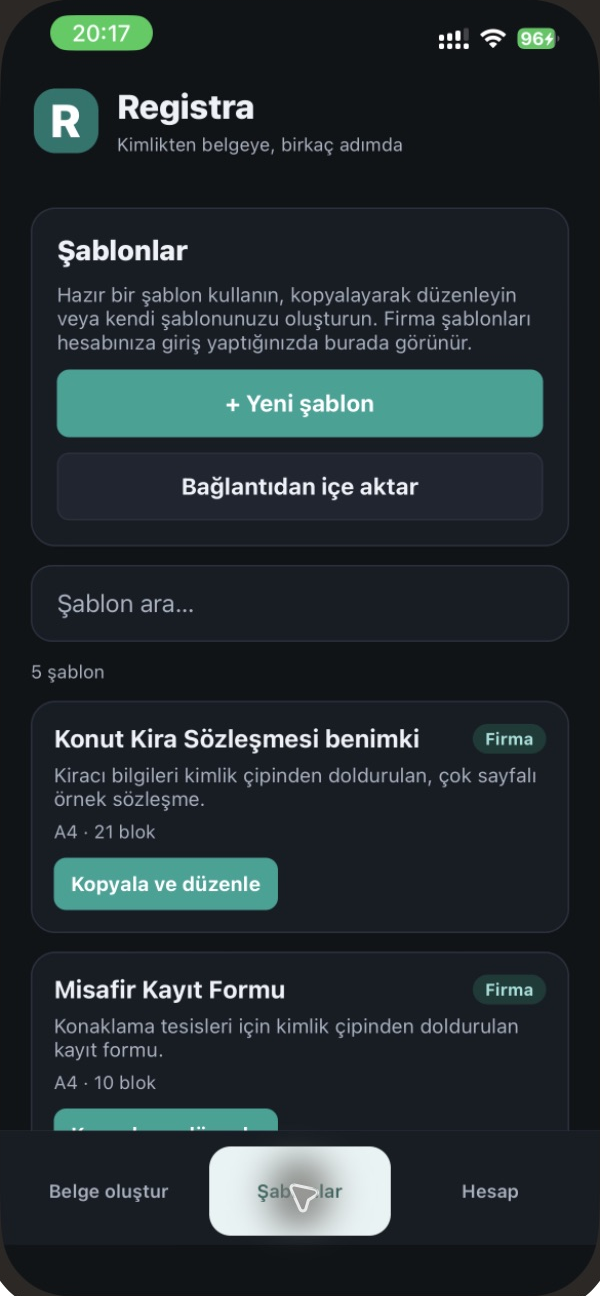
Mobil şablon listesi: firma tarafından hazırlanan belge düzenleri sahada aynı biçimde kullanılabilir.
3. Gerekirse düzenle ve önizle
Mobil editör de web ile aynı blok şemasını kullanır. Bloklar sürüklenerek sıralanabilir, üst bilgi-gövde-alt bilgi arasında taşınabilir ve alan değişkenleri başlığa veya metne eklenebilir.
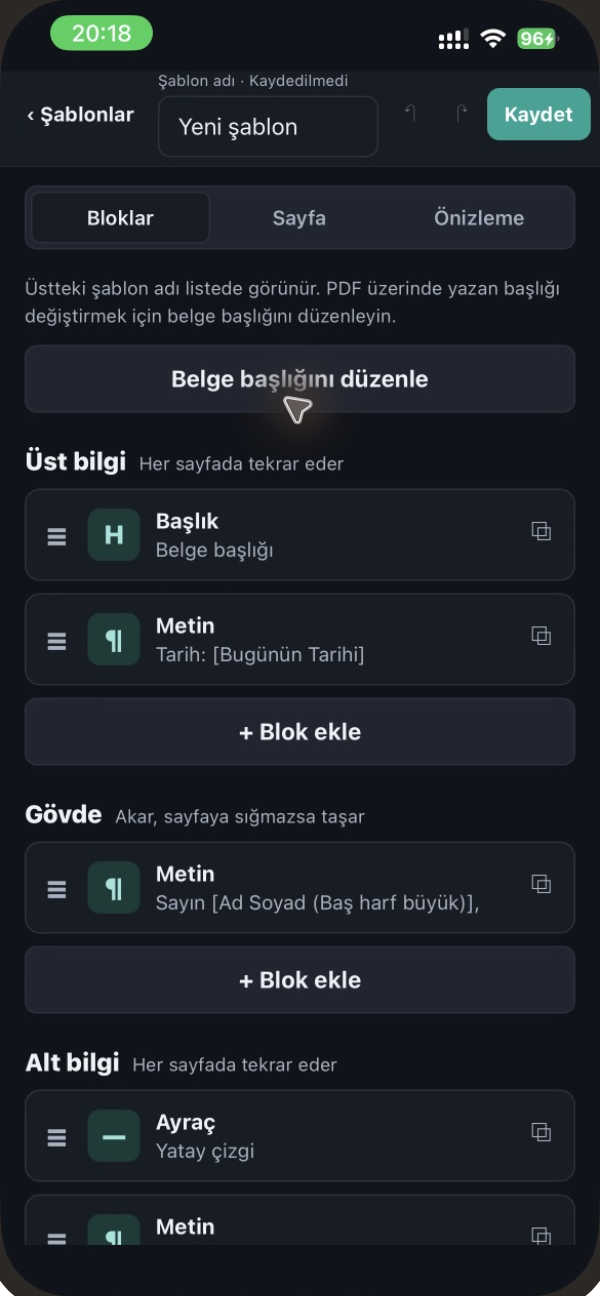
Blok tabanlı mobil editör. Belge akışı baskı düzenine göre üst bilgi, gövde ve alt bilgi bölgelerine ayrılır.
4. PDF'i üret, paylaş veya yazdır
Seçili şablon kimlik alanlarıyla doldurulduktan sonra PDF cihazda oluşturulur. Kullanıcı belgeyi önizler, eksik veya kartta bulunmayan alanları kontrol eder, ardından işletim sisteminin paylaşım veya yazdırma araçlarını kullanır. İmza çizgisi yalnızca basılı ya da sonradan imzalanacak bir alan oluşturur; nitelikli elektronik imza değildir.
Yetkiler ve firma yönetimi
Registra dört rol kullanır: firma sahibi, yönetici, şablon editörü ve kullanıcı. Firma sahibi şablonları, kullanıcıları ve firma ayarlarını yönetebilir. Yönetici kullanıcı ve şablon yönetebilir; şablon editörü belge düzenleri üzerinde çalışabilir; kullanıcı ise kendisine sunulan şablonlarla belge oluşturur. Böylece her ekip üyesine aynı yönetim yetkisini vermek gerekmez.
Bu firma içi roller, Registra'nın sistem yöneticisi yetkisinden ayrıdır. Kullanım izinleri ekranı yalnızca ürün sahibinin sistem yöneticisi hesabında görünür; firma sahibi ve yöneticileri başvuru onaylayamaz, yeni firma açamaz veya ürün düzeyi erişim izni veremez.
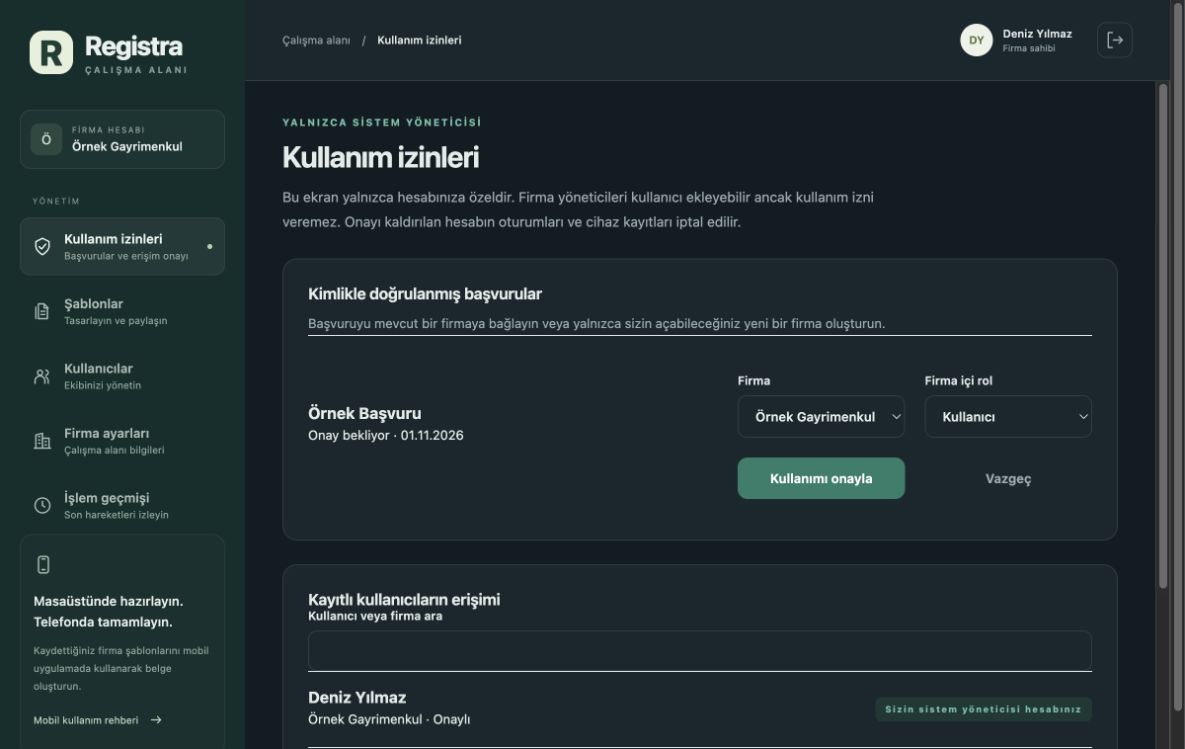
Örnek verilerle hazırlanmış Kullanım izinleri ekranı. Sistem yöneticisi başvuruyu mevcut firmaya bağlayabilir veya yeni firma açabilir; firma içi rolü ayrı olarak seçer.
Firma ayarlarında kuruluş bilgileri ve kişinin kendi kayıtlı biyometrik telefonları bulunur. İşlem geçmişi ise yetkili kullanıcıların giriş, kullanıcı ve şablon işlemlerini izlemesine yardımcı olur. Bu kayıtlar operasyonel izlenebilirlik sağlar; tek başına hukukî imza ya da resmî kayıt sistemi anlamına gelmez.
Dört gerçekçi kullanım senaryosu
1. Emlak: kira sözleşmesini sahada hazırlamak
Emlak ofisi web panelinde Konut Kira Sözleşmesi şablonunu kendi üst bilgisi ve maddeleriyle hazırlar. Saha görevlisi kiracının kimlik kartını telefonda okur; ad-soyad, kimlik numarası, doğum bilgisi ve belge alanları uygun yerlere yerleşir. Taşınmaz adresi, kira bedeli, depozito ve özel şartlar kartta bulunmadığı için ayrıca eklenir. Kullanıcı son kontrolü yaptıktan sonra PDF'i paylaşır veya yazdırır.
2. Konaklama: standart misafir kayıt formu
Konaklama işletmesi aynı firma şablonunu farklı görevlilerle kullanabilir. Kimlik bilgisi elle tekrar yazılmadan Misafir Kayıt Formu hazırlanır; görevli veriyi ve konaklama ayrıntılarını kontrol eder. Bu senaryo resmî bildirim sistemlerine otomatik entegrasyon olduğu anlamına gelmez; Registra belgenin hazırlanma aşamasını düzenler.
3. Çok çalışanlı işletme: merkezde tasarla, sahada kullan
Yetkili kişi ortak belge düzenini web'de oluşturur ve sürümünü yönetir. Şube veya saha ekibi aynı firma hesabındaki güncel şablonları mobil uygulamada yenileyerek tutarlı çıktılar üretir. Firma yöneticisinin eklediği yeni ekip üyesi kimliğini doğruladıktan sonra ürün sahibinin sistem yöneticisi onayını bekler. Onay tamamlanınca firma içi rolü devreye girer. Rol ayrımı, sadece şablon düzenlemesi gereken kişiyle yalnızca belge oluşturacak kişiyi birbirinden ayırır.
4. Tekrarlı ofis ve saha formları
Müşteri kabulü, kayıt, teslim veya onay belgelerinde aynı kimlik alanlarının tekrar yazılması azaltılabilir. Registra insan kontrolünü ortadan kaldırmaz: oluşturulan belge kullanıcı tarafından okunmalı, eksik işletme alanları tamamlanmalı ve paylaşım kararı yetkili kişi tarafından verilmelidir.
Gizlilik ve güvenlik sınırları
Registra'nın mimarisi bazı hassas işlemleri cihazda tutar, ancak “hiçbir kimlik verisi sunucuya gitmez” demek doğru değildir. Kartla giriş sırasında kimlik ve çip kanıtları sunucuda doğrulanır. Hesap eşleştirmesi için T.C. kimlik numarası düz metin olarak değil, sunucunun gizli anahtarıyla üretilmiş HMAC ve son iki hane biçiminde saklanır. Kullanıcı adı, firma, roller, cihaz açık anahtarları ve işlem kayıtları hesap sisteminin parçasıdır.
Telefonun biyometrik verisi sunucuya aktarılmaz. Özel cihaz anahtarı iOS Secure Enclave veya Android Keystore içinde biyometriye bağlı tutulur; sunucu imzayı açık anahtarla doğrular. Buradaki parmak izi, telefonun yerel kilidini açan biyometridir; kimlik çipinden parmak izi okunmaz. Uygulamada DG3 okuma özelliği yoktur.
Erişim denetimi yalnızca giriş anında yapılmaz. Güncel mobil sürüm kart okuma ve PDF üretme gibi korunan native işlemlerden önce sunucudaki kullanım iznini HTTPS üzerinden kontrol eder. İzin kaldırılırsa mevcut oturumların yanında biyometrik cihaz kayıtları ve uyumluluk için tutulan eski geçiş anahtarları da iptal edilir. Bu nedenle korunan belge işlemleri çevrimdışı çalışma vaadi taşımaz.
PDF üretimi telefonda yapılır. Bununla birlikte uygulamanın teknik tasarımı, onu kendiliğinden sertifikalı bir kamu kimlik doğrulama ürünü, resmî EKDS/KEC ikamesi veya e-imza çözümü hâline getirmez. Kurumların veri sorumluluğu, saklama politikası, erişim yetkileri ve KVKK kapsamındaki yükümlülükleri kendi kullanım bağlamlarında ayrıca değerlendirilmelidir.
Mevcut geliştirme durumu
Registra'nın 1 Kasım 2026 tarihli sürümü Android ve iOS için derlendi; bağlı Android telefon ve iPhone'a yüklendi. Web paneli ve sunucu bileşenleri canlı ortamda çalışıyor. Geliştirme doğrulamasında 105 sunucu ve 24 uygulama testi geçti. Buna rağmen gerçek kullanıcının fiziksel kart, Face ID/parmak izi ve web eşleştirmesini baştan sona tamamladığı ürün kabul akışı henüz tüm cihaz çeşitleri için doğrulanmış değildir. Bu nedenle mevcut sürüm, geliştirilmiş ve test cihazlarına kurulmuş çalışan bir ürün sürümü olarak değerlendirilmelidir; bağımsız güvenlik sertifikası veya uygulama mağazası yayını iddiası taşımaz.
Sonuç
Registra'nın asıl değeri tek bir NFC okumasından daha fazlasıdır. Ürün; doğrulanmış kimlik bilgisini, kurumsal şablon yönetimini ve cihazda PDF üretimini tek bir iş akışında birleştirir. Web paneli belge standardını kurar, mobil uygulama kimlik kartıyla fiziksel teması ve sahadaki belge üretimini üstlenir, biyometrik cihaz kaydı da sonraki girişleri daha kısa hâle getirir.
Canlı web panelini form.herenbas.com adresinde inceleyebilirsiniz. Konunun teknik arka planı için DS–CSCA zincir doğrulaması, TLV veri yapıları ve belge verilerinin güvenliği yazılarına da göz atabilirsiniz.
Sık sorulan sorular
Web tarayıcısı kimlik kartını doğrudan okuyor mu?
Hayır. MRZ ve NFC okuması Android veya iOS telefonda yapılır. Web paneli şablon, ekip ve firma yönetimi içindir.
Her web girişinde kartı yeniden okutmak gerekir mi?
Hayır. Telefon ilk kart doğrulamasından sonra biyometrik cihaz anahtarını kaydettiyse web QR isteği Face ID veya parmak iziyle onaylanabilir. Yeni cihaz veya silinmiş cihaz kaydında kart yeniden gerekebilir.
Kimliğini doğrulayan herkes firma hesabı açabilir mi?
Hayır. Tanınmayan kişinin başarılı kart doğrulaması yalnızca başvuru oluşturur. Yeni firma açma veya kullanıcıyı mevcut firmaya bağlama işlemi ürün sahibinin ayrı sistem yöneticisi onayıyla yapılır; firma sahibi ve firma yöneticisi bu izni veremez.
Registra çevrimdışı kart okuyup PDF üretebilir mi?
Güncel Android ve iOS sürümünde hayır. Kart ve PDF işlemleri güncel kullanım iznini native katmandan HTTPS ile kontrol ettiği için internet bağlantısı gerekir.
Registra kimlik çipindeki parmak izini okuyor mu?
Hayır. DG3/parmak izi okuma özelliği yoktur. Girişteki parmak izi, telefonun kendi biyometrik güvenlik mekanizmasıdır.
Oluşturulan PDF sunucuda mı hazırlanıyor?
Hayır. Şablon ve belge verileri telefonda birleştirilir; PDF cihazda üretilir ve kullanıcı tarafından paylaşılır veya yazdırılır.
İmza çizgisi elektronik imza sayılır mı?
Hayır. Şablondaki imza bloğu yalnızca belge üzerinde imza için alan açar; nitelikli elektronik imza üretmez.